تهديدات القنابل تضرب سماء أوروبا.. ما علاقة الأمن السيبراني؟
تشهد عدة دول أوروبية موجة متصاعدة من التهديدات الكاذبة بوجود قنابل على متن طائرات ركاب وفي مؤسسات إعلامية، في تطورات أثارت مخاوف أمنية متزايدة، وفتحت الباب أمام تساؤلات بشأن احتمال ارتباط هذه الحوادث بأنشطة ذات طابع سيبراني وهجين.
وخلال يومي الخميس والجمعة 5 و6 نوفمبر/ تشرين الثاني 2026، تلقت سلطات أوروبية بلاغات متكررة عن وجود عبوات ناسفة تستهدف رحلات جوية ومطارات في عدد من الدول، من بينها فرنسا وإيطاليا والبرتغال والدنمارك والتشيك وبلغاريا، بالتزامن مع إخلاء مكاتب مؤسسات إعلامية في العاصمة الإيرلندية دبلن إثر تلقي تهديدات مماثلة.
لا متفجرات
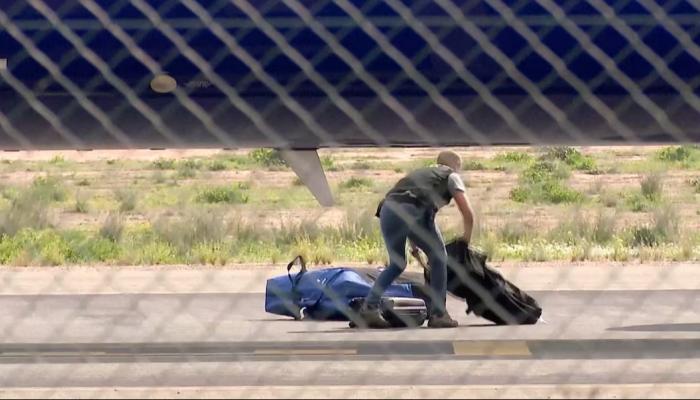
وبحسب تقارير وكالتي رويترز وفرانس برس، لم تسفر عمليات التفتيش المعلنة عن العثور على متفجرات في عدد من الطائرات والمنشآت التي استهدفتها التهديدات، في حين اضطرت بعض الرحلات إلى تغيير مساراتها أو الخضوع لإجراءات أمنية مشددة، ما تسبب في اضطراب حركة الطيران الأوروبية.
الطيران والإعلام.. أهداف متعددة لحملة واحدة
من أبرز التطورات إعلان الشرطة البرتغالية عدم العثور على قنبلة على متن رحلة تابعة لشركة «رايان إير» كانت متجهة من لشبونة إلى روما، عقب تلقي تهديد مجهول.
وفي إيطاليا، جرى تحويل مسار رحلة تابعة لشركة «ويز إير» كانت قادمة من براغ إلى روما، حيث هبطت في مدينة البندقية بعد ورود بلاغ بوجود قنبلة.
كما أعلنت الشرطة الدنماركية التحقيق في تهديدات استهدفت حركة الطيران بمطار كوبنهاغن، فيما تلقت السلطات التشيكية والبلغارية إنذارات استهدفت رحلات مغادرة وقادمة إلى براغ وصوفيا.
وامتدت التهديدات إلى فرنسا، حيث أعلن مكتب رئيس الوزراء تلقي 4 إنذارات جديدة بشأن طائرات كانت تحلق فوق الأراضي الفرنسية، هبطت جميعها بسلام، مع إخضاعها لإجراءات التفتيش الأمني.
ولم تقتصر التطورات على قطاع الطيران، إذ أُخليت مكاتب عدد من المؤسسات الإعلامية الأيرلندية، بينها هيئة الإذاعة والتلفزيون «آر تي إي» وصحيفة «آيريش إندبندنت»، بعد تلقي تهديدات عبر البريد الإلكتروني.
ويثير انتقال التهديدات بين قطاعات مختلفة تساؤلات حول طبيعة الجهة التي تقف وراءها، وما إذا كانت هناك آلية تنسيق مشتركة تستهدف إرباك المؤسسات الحيوية والأجهزة الأمنية.
هل تقف هجمات سيبرانية وراء هذه التطورات؟
رغم استخدام البريد الإلكتروني ووسائل الاتصال الرقمية في بعض التهديدات، فإن ذلك لا يعني بالضرورة أن أوروبا تتعرض لهجوم سيبراني تقليدي يستهدف اختراق الأنظمة المعلوماتية.
فالهجوم السيبراني بالمعنى التقني يرتبط عادة باستهداف الأنظمة والشبكات والبيانات بهدف تعطيلها أو اختراقها أو سرقتها، بينما تشير الوقائع المنشورة حتى الآن إلى استخدام وسائل الاتصال الرقمية لإرسال تهديدات أمنية، وما يترتب عليها من استنفار أمني وتعطيل للعمليات.
ومع ذلك، فإن هذا النمط قد يندرج ضمن مفهوم التهديدات الهجينة، التي تجمع بين الأدوات الرقمية والضغط النفسي والتأثير الأمني، بهدف إحداث اضطراب واسع دون الحاجة إلى تنفيذ هجوم مادي مباشر.
وتتمثل خطورة هذا الأسلوب في إمكانية تحقيق تأثير كبير بتكلفة محدودة، إذ يمكن لرسالة تهديد واحدة أن تؤدي إلى إخلاء منشأة أو تحويل مسار طائرة أو استنفار فرق أمنية متخصصة.
البعد الاستخباراتي
تحدثت تقارير إعلامية عن تشابه بعض رسائل التهديد، مع احتمال استخدام الحساب الإلكتروني نفسه في عدد من الوقائع.
كما لفتت إلى أن رسائل تهديد تضمنت اسم جهة تطلق على نفسها «مقاتلي دولة الذكور»، مع الإشارة إلى احتمال ارتباط الاسم بحركة قومية متطرفة روسية، دون التحقق من وجود صلة فعلية بينها وبين الحوادث.
ولا توجد حتى الآن أدلة معلنة كافية لتحديد الجهة المسؤولة عن مجمل التهديدات أو إثبات وجود قيادة مركزية تنسق بينها.
استنزاف الأجهزة الأمنية.. الهدف المحتمل
تتمثل إحدى النتائج المباشرة للبلاغات الكاذبة في استنزاف الموارد الأمنية، حيث تضطر السلطات إلى التعامل مع كل تهديد باعتباره احتمالاً جدياً، وإرسال فرق متخصصة لتفتيش الطائرات والمنشآت، فضلاً عن اتخاذ إجراءات احترازية قد تؤثر في حركة النقل والاتصالات والخدمات العامة.
كما أن تكرار هذه الحوادث قد يخلق حالة من القلق لدى المسافرين والعاملين في المؤسسات المستهدفة، ويزيد الضغوط على الأجهزة الحكومية المسؤولة عن حماية المنشآت الحيوية.
وفي حال ثبوت وجود تنسيق بين الحوادث، فقد يشير ذلك إلى نمط من العمليات المصممة لإحداث اضطراب متزامن في أكثر من دولة وقطاع.